【要点】
◎EvilTokensはデバイスコードフィッシングを自動化し、Microsoftアカウント乗っ取りとBEC攻撃を支援するPhaaS (BleepingComputer)
【訳】
新しい「EvilTokens」サービスが、Microsoftデバイスを標的としたコードフィッシング攻撃を助長している
【図表】
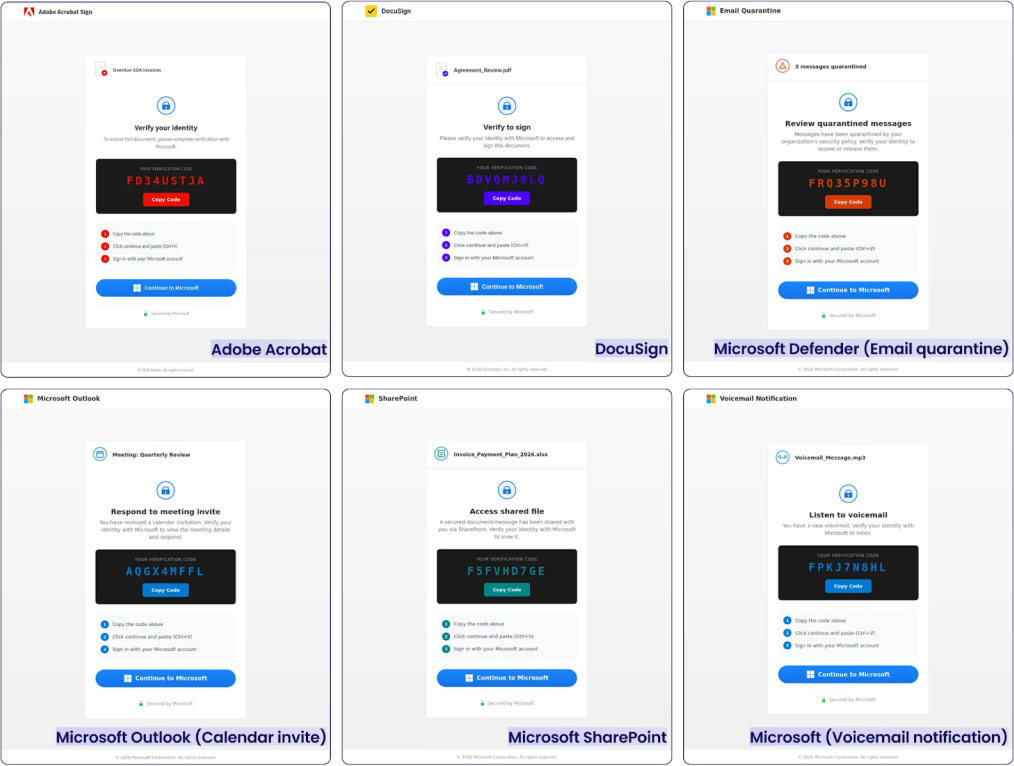
EvilTokens内の様々なフィッシングテンプレート (Sekoia)
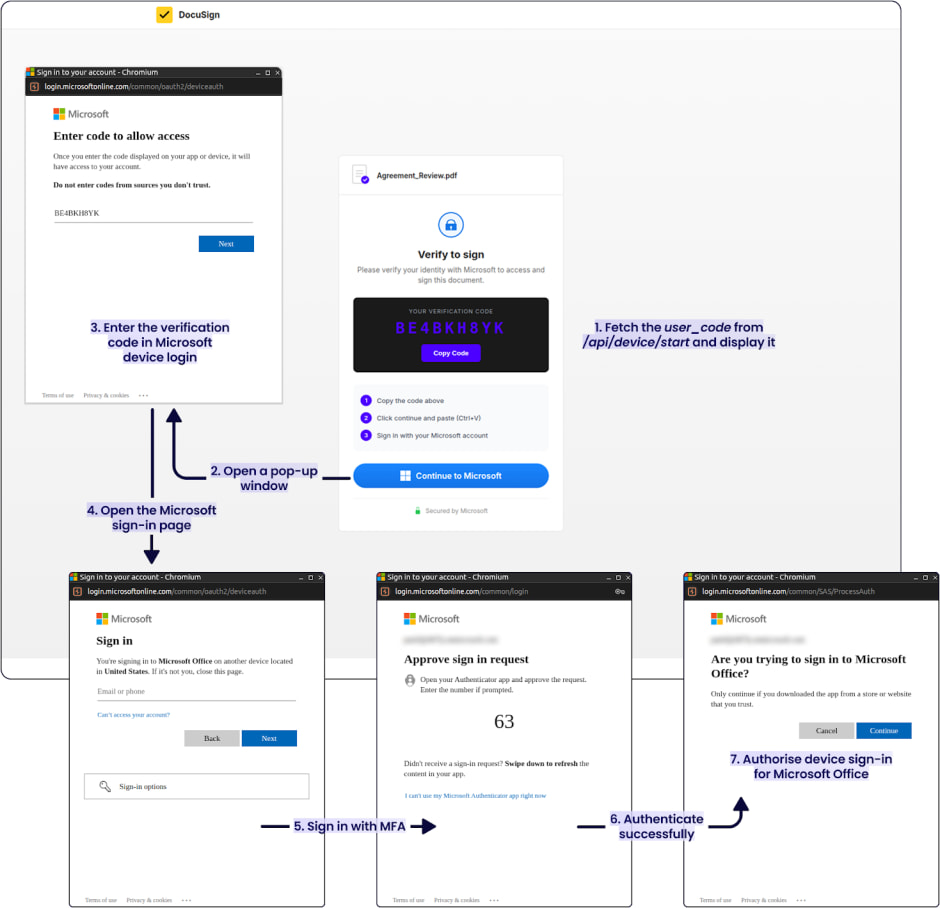
EvilTokensの攻撃フロー (Sekoia)
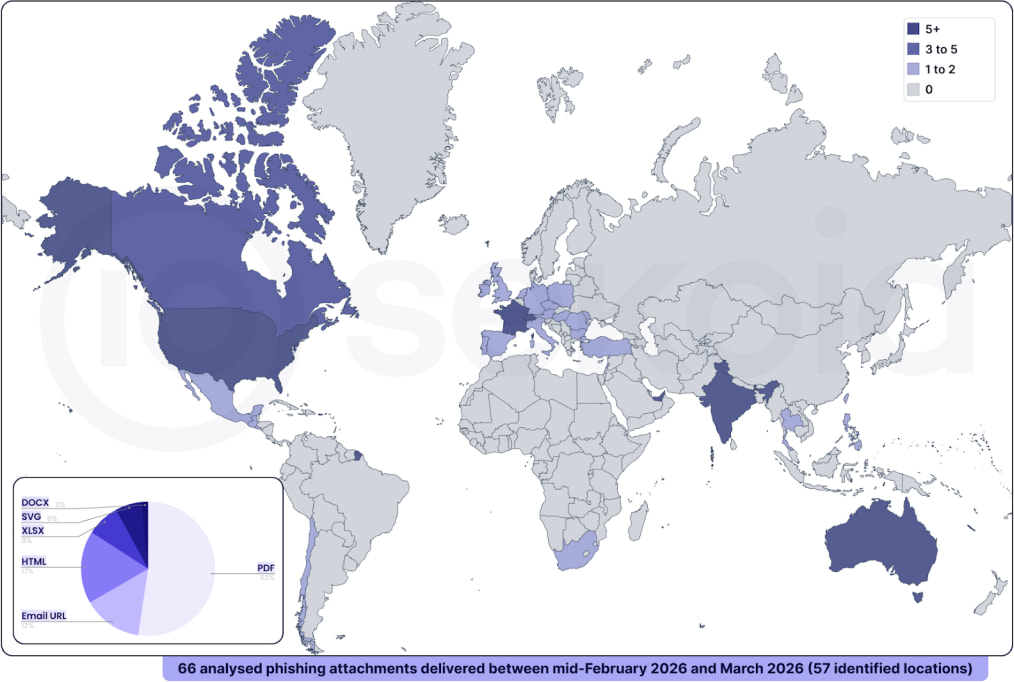
EvilTokensのオペレーターが最も標的とした国 (Sekoia)
出典: https://www.bleepingcomputer.com/news/security/new-eviltokens-service-fuels-microsoft-device-code-phishing-attacks/
【要約】
EvilTokensはTelegramで販売されるフィッシングキットで、OAuthのデバイス認証フローを悪用しMicrosoftアカウントのトークンを取得する。被害者を正規ログイン画面へ誘導して認証させることで、アクセストークンとリフレッシュトークンを窃取し、メールやクラウドデータへ不正アクセス可能となる。高度なテンプレートと自動化によりBEC攻撃を強化し、世界規模での悪用が拡大している
【ニュース】
◆New EvilTokens service fuels Microsoft device code phishing attacks (BleepingComputer, 2026/04/01 15:42)
[新しい「EvilTokens」サービスが、Microsoftデバイスを標的としたコードフィッシング攻撃を助長している]
https://www.bleepingcomputer.com/news/security/new-eviltokens-service-fuels-microsoft-device-code-phishing-attacks/
